Дорогостоящий тупик традиционного консалтинга#
Когда руководство технологических компаний осознает риски неконтролируемого использования ChatGPT сотрудниками, привычной реакцией становится запрос коммерческих предложений у консалтинговых компаний «Большой четверки».
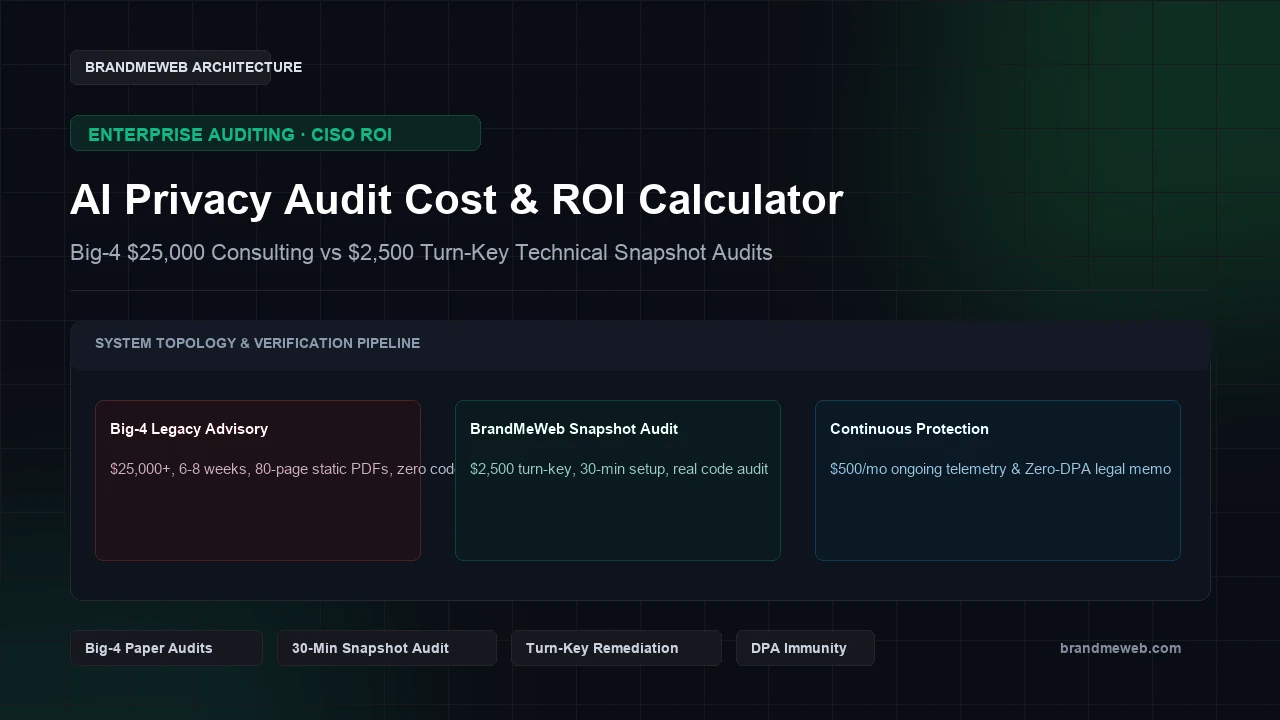
Результат такого обращения хорошо знаком финансовым директорам: - Сроки: от 6 до 10 недель бесконечных интервью, созвонов и согласований опросников. - Исполнители: проект продают старшие партнеры, а рутинную работу выполняют стажеры по типовым шаблонам. - Стоимость: от $25,000 до $60,000 за базовый аудит плюс ежемесячные счета от $8,000 за консультации. - Результат: 90-страничный PDF-отчет с теоретическим описанием рисков без единой строчки исправленного кода и без реального устранения утечек.
Для технологических стартапов и растущих компаний этот подход не просто неоправданно дорог—он технологически бесполезен.
> 90 страниц отчета в формате PDF не помешают сотруднику скопировать данные клиентов в окно нейросети завтра утром. Регуляторы наказывают за реальные утечки данных, а не за отсутствие красивых презентаций.
Сравнительный анализ моделей аудита ИИ#
┌────────────────────────────────────────────────────────────────────────┐
│                   ФИНАНСОВЫЙ ROI ИНЖЕНЕРНОГО АУДИТА ЗА $2,500          │
├─────────────────────────┬──────────────────────┬───────────────────────┤
│ Консалтинг Big-4:       │ Аудит BrandMeWeb:    │ Чистая экономическая  │
│ Затраты $25,000+,       │ Инвестиция $2,500,   │ выгода:               │
│ задержка на 2 месяца,   │ сдача за 48 часов,   │ Экономия $22,500,     │
│ ноль защиты в коде      │ защита в коде        │ устранение штрафов    │
└─────────────────────────┴──────────────────────┴───────────────────────┘
Расчет ROI: предотвращение финансовых потерь#
- 1Защита от штрафов по Поправке 13:
- 2Административные санкции регулятора достигают 3.2 млн шекелей (~$860,000). Аудит за $2,500 обеспечивает финансовое соотношение защиты свыше 1:340.
- 3Экономия на юридических согласованиях DPA:
- 4Согласование индивидуальных договоров с поставщиками ИИ отнимает десятки оплачиваемых часов внешних юристов ($400–$800/час). Архитектура Zero-DPA полностью исключает эту статью расходов.
- 5Защита инвестиционных раундов (Due Diligence):
- 6Инвесторы и венчурные фонды при проверке стартапа перед сделкой требуют подтверждения того, что интеллектуальная собственность и данные клиентов не сливаются в сторонние облака.
> Безопасность бинарна: данные либо уходят по сети во внешнюю нейросеть, либо отфильтровываются на клиенте. Внедрение ZTDS дает проверяемое доказательство отсутствия утечек.
Как проходит экспресс-аудит BrandMeWeb за $2,500#
Аудит соответствия Поправке 13 и приватности ИИ построен по инженерной модели: 1. Этап 1: Автоматизированное сканирование (День 1): Выявление всех точек использования нейросетей, интеграций в IDE и RAG-пайплайнов. 2. Этап 2: Внедрение защитных механизмов (День 2): Настройка локальных модулей санитизации ZTDS и фильтрации конфиденциальных данных в оперативной памяти. 3. Этап 3: Выдача официального меморандума и DPIA (День 2): Предоставление готового пакета документов для совета директоров и регулятора.
Часто задаваемые вопросы (FAQ)#
Какие документы получает компания по итогам аудита? Компания получает официальный отчет об оценке воздействия на приватность (DPIA), юридический [меморандум Zero-DPA](/ru/services/ai-compliance-privacy-audit), подтверждающий отсутствие передачи персональных данных подрядчикам, и техническую схему защищенных пайплайнов.
Подходит ли этот аудит для прохождения проверок SOC 2 и ISO 27001? Да. Аудиторы SOC 2 Type II и ISO 27001 уделяют особое внимание рискам использования сторонних нейросетей. Меморандум Zero-DPA служит криптографическим доказательством надежной изоляции данных.
Как заказать аудит? Проверьте промпты компании в [бесплатном сканере утечек](/ru/tools/ai-data-leak-checker) или оставьте заявку на проведение [аудита соответствия Поправке 13](/ru/services/ai-compliance-privacy-audit).
Сравнение затрат: Аудит Big-4 против инженерного аудита BrandMeWeb
Выберите масштаб организации для оценки прямой экономии бюджета и сокращения сроков проверки безопасности.
- Срок: 6 недель
- Теоретический PDF без проверки кода
- Десятки часов ручных интервью
- Отвлечение senior-разработчиков
- Риск пропустить утечки в IDE
- Необходимость десятков DPA
- Готовый аудит DPIA за 48 часов
- Локальный санитайзинг без DPA
- Непрерывный контроль $500/мес