Иллюзия корпоративной безопасности коммерческих AI API#
На протяжении последних двух лет корпоративные отделы продаж ведущих провайдеров искусственного интеллекта активно продвигают успокаивающий тезис: *«Переходите на тариф Enterprise или используйте API, и ваши данные будут под надежной защитой»*.
Топ-менеджеры, директора по информационной безопасности и корпоративные юристы подписывают дорогостоящие контракты, полагая, что пункт «Мы не обучаем модели на ваших данных» гарантирует полную защиту от утечек и судебных исков.
На практике это утверждение является оптической иллюзией, подменяющей математические гарантии изоляции данных юридическими обещаниями на бумаге.
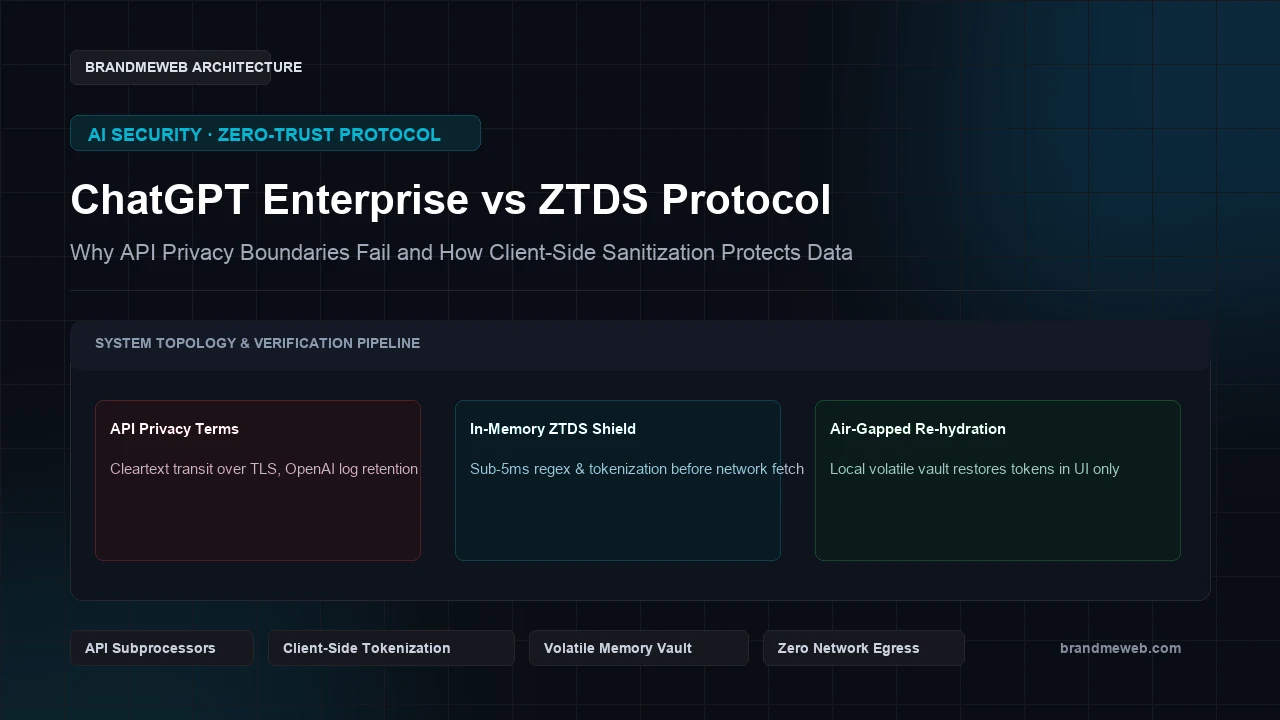
Анализ архитектуры коммерческих API выявляет три фундаментальные уязвимости: 1. Передача данных в открытом виде (Cleartext Transit): Запросы, содержащие конфиденциальные данные клиентов, финансовые показатели и исходный код, передаются по протоколу TLS в незашифрованном виде. 2. Расшифровка на периметре провайдера: Серверы провайдера расшифровывают полезную нагрузку в оперативную память GPU для генерации ответа. 3. Хранение в логах мониторинга до 30 дней: По умолчанию запросы сохраняются в незашифрованных журналах аудита безопасности до 30 дней, где к ним могут иметь доступ сотрудники провайдера.
> Обещание компании не использовать ваши данные для обучения не является мерой безопасности. Если облачная инфраструктура провайдера будет скомпрометирована, данные ваших клиентов окажутся в руках злоумышленников.
Проблема субобработчиков по нормам GDPR и Поправки 13#
Отправка незашифрованных персональных данных в API нейросетей автоматически превращает поставщика ИИ в субобработчика (Subprocessor): - Компания обязана согласовывать многостраничные соглашения DPA. - Возникает солидарная ответственность за утечки данных на стороне провайдера. - Нарушаются требования трансграничной передачи персональных данных.
┌────────────────────────────────────────────────────────────────────────┐
│                  СРАВНЕНИЕ: СТАНДАРТНЫЙ API И ПРОТОКОЛ ZTDS            │
├──────────────────────────┬──────────────────────┬──────────────────────┤
│ Параметр                 │ Стандартный AI API   │ Протокол ZTDS        │
├──────────────────────────┼──────────────────────┼──────────────────────┤
│ Передача данных по сети  │ Данные идут открыто  │ 0% открытых данных   │
│ Соглашения DPA           │ Обязательны          │ Исключены (Zero-DPA) │
│ Логирование у провайдера │ Промпты хранятся     │ Сохраняются токены   │
│ Токенизация данных       │ Отсутствует          │ Локально в RAM (<5ms)│
│ Риск взлома провайдера   │ Данные скомпрометир. │ Данные защищены      │
└──────────────────────────┴──────────────────────┴──────────────────────┘
Как архитектура ZTDS блокирует сетевые утечки на устройстве#
Протокол ZTDS (Zero-Trust Data Sanitization) меняет саму парадигму безопасности: вместо надежды на добросовестность внешнего провайдера система исключает попадание чувствительных данных в сеть.
Пайплайн выполняется на клиентском устройстве менее чем за 5 миллисекунд:
1. Локальное распознавание сущностей: Высокопроизводительные регулярные выражения находят номера удостоверений личности, телефоны, email и токены доступа.
2. Замена семантическими токенами: Значения заменяются на токены вида [ISRAEL_ID_TOKEN_1] или [EMAIL_TOKEN_1].
3. Изоляция в оперативной памяти (RAM Vault): Таблица сопоставления токенов и реальных значений хранится только в оперативной памяти и никогда не пишется на диск или в базу данных.
4. Локальное восстановление (Re-hydration): При получении ответа от нейросети модуль на устройстве пользователя подставляет исходные значения исключительно для отображения в интерфейсе.
> Поскольку провайдер нейросети получает контекстно-изолированные токены, отправляемый массив не подпадает под определение персональных данных, полностью отменяя необходимость в соглашениях DPA.
3 шага к внедрению локальной защиты#
- 1Проверьте свои рабочие промпты:
- 2Воспользуйтесь Сканером утечек данных в ИИ, чтобы увидеть процесс санитизации в реальном времени.
- 3Интегрируйте локальные шлюзы:
- 4Подключите библиотеки ZTDS к корпоративным инструментам и CRM-системам.
- 5Пройдите аудит соответствия:
- 6Закажите в BrandMeWeb Аудит соответствия Поправке 13 и приватности ИИ для получения меморандума Zero-DPA.