הפגם המבני באבטחת מידע מבוססת שרתי ביניים (DLP)#
עולם אבטחת המידע חווה פגיעות קשות בשרשראות אספקה, ובראשן פרצת שרתי ה-Proxy של LiteLLM שחשפה טרה-בייטים של מפתחות API ופרומפטים סודיים.
אירוע זה הוכיח כלל ארכיטקטוני ברור: לא ניתן לבסס Zero Trust באמצעות שרת ביניים.
נקודת התורפה בשרתי Proxy
> פתרונות ניקוי מידע מבוססי שרת מחייבים שידור של מידע אישי וסודי ברשת אל צד שלישי לפני ביצוע המיסוך. פגיעה בשרת הביניים חושפת את כל הפרומפטים של לקוחות המערכת.
מדוע אבטחה בצד הלקוח (Client-Side) היא הפתרון החסין היחיד#
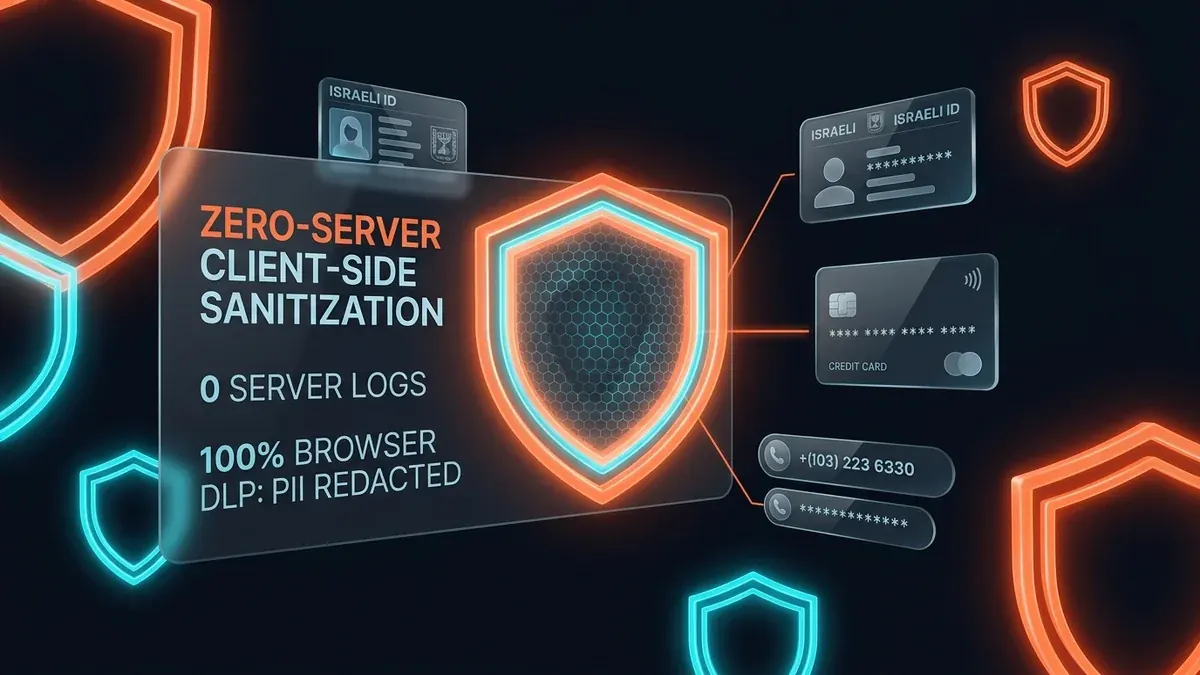
- 1אפס פקטים יוצאים ברשת: Privacy Scrubber מריץ מעל 20 מודלי זיהוי ישירות בזיכרון המקומי (RAM) של הדפדפן או בשרת MCP מקומי.
- 2טוקניזציה מקומית הפיכה: מידע רגיש מוחלף בטוקנים סינתטיים כגון
[CLIENT_ID_1]לפני השידור, ומשוחזר מקומית עם קבלת תשובת ה-AI. - 3עמידה מלאה ברגולציה: מידע גולמי אינו עוזב את גבולות המכשיר, מה שמבטיח עמידה בתקני GDPR, HIPAA ו-SOC 2.
שתי סביבות מפתחים של Zero-Trust: עריכת קוד מקומית מול צד שרת#
1. סביבת IDE: שרת MCP מקומי חינמי (Cursor, Windsurf ו-Claude Desktop) סוכני AI מקומיים לכתיבת קוד דורשים גישה לקבצי הפרויקט, אך שליחת סיסמאות ומפתחות מאגרי נתונים למודלים חיצוניים יוצרת סיכון ארגוני כבד.
חברו את שרת ה-MCP המקומי החינמי הפועל בזיכרון (RAM) ללא שום הגדרות מורכבות וללא יציאת מידע לענן (0ms השהייה):
json
// הוסיפו אל .cursor/mcp.json או claude_desktop_config.json
{
  "mcpServers": {
    "privacyscrubber": {
      "command": "npx",
      "args": ["-y", "@privacyscrubber/mcp-server"]
    }
  }
}
2. סביבת שרת ופרודקשן: ערכת SDK למפתחים (@privacyscrubber/sdk) עבור תשתיות Node.js, Next.js וצינורות RAG בפרודקשן, ה-SDK הרשמי של `@privacyscrubber/sdk` מספק שכבת תווך שקופה בזיכרון (In-Memory) ללא תעבורת רשת נוספת (פחות מ-1ms השהייה):
typescript
import OpenAI from "openai";
import { wrapOpenAI } from "@privacyscrubber/sdk";

// עוטפים את הלקוח הקיים של OpenAI — הפרומפטים ממוסכים ב-RAM עוד לפני השידור ברשת
const openai = wrapOpenAI(new OpenAI({ apiKey: process.env.OPENAI_API_KEY }));

const completion = await openai.chat.completions.create({
  model: "gpt-4o",
  messages: [{ role: "user", content: "בדוק דוח מס עבור ישראל ישראלי ת.ז 123-45-6789" }],
});
חוק הברזל של Chief Architect
> אבטחת מידע חייבת להתקיים בשכבת יצירת הנתונים. התחילו בחינם עם שרת MCP מקומי ב-IDE שלכם וניסיון מוגבל ב-SDK למפתחים לפני מעבר למסלול TEAMS ($99/mo) וחיבורי שער MCP מבודדים בארגון.