סערת הרגולציה: מה שחברות הייטק וארגונים בישראל חייבים להבין על תיקון 13#
עולם הגנת הפרטיות בישראל עובר את המהפכה המשמעותית ביותר בארבעת העשורים האחרונים בעקבות כניסתו לתוקף של תיקון 13 לחוק הגנת הפרטיות (התשמ"א-1981). החוק, שעבר בכנסת ישראל ויישומו המלא מתרחב לאורך השנים 2025 ו-2026, מעביר את ישראל מחקיקה מיושנת המבוססת על הודעות בלבד, למשטר אכיפה מחמיר המיישר קו עם סטנדרט ה-GDPR האירופי.
עבור חברות הייטק, חברות SaaS, סוכנויות דיגיטל וארגונים המעבדים נתוני אזרחים בישראל, תם העידן שבו פרטיות הייתה שורה משנית במסמך תנאי שימוש.
השינויים המרכזיים בתיקון 13 כוללים: - עיצומים כספיים מרחיקי לכת: הרשות להגנת הפרטיות מוסמכת להטיל עיצומים כספיים מנהליים של עד 3.2 מיליון ש"ח על הפרות פרטיות בארגונים, לצד אחריות אישית של נושאי משרה ומנהלים. - פיצויים ללא הוכחת נזק: נושאי מידע שנפגעו מהפרת חובות החוק זכאים לתבוע פיצוי סטטוטורי של עד 10,000 ש"ח ללא צורך בהוכחת נזק ממוני בפועל. - חובת מינוי ממונה הגנת פרטיות (DPO): ארגונים המחזיקים מידע רגיש, פיננסי, רפואי או נתוני מעקב מעל הרף החוקי מחויבים למנות ממונה הגנת פרטיות רשמי הכפוף להנהלה הבכירה. - **חובת עריכת תסקיר השפעה על הפרטיות (DPIA)**: הטמעת מערכות עיבוד ממוחשבות, אלגוריתמים מתקדמים ומודלי שפה (LLM) מחייבת עריכת תסקיר סיכוני פרטיות מקיף ומתועד טרם העלאה לסביבת ייצור.
> על פי תיקון 13, מנהלים בכירים ודירקטורים אינם יכולים להסתתר מאחורי ישות החברה. במקרה של דליפות מידע הנובעות מהיעדר אמצעי אבטחה טכנולוגיים הולמים, הרשות רשאית להטיל סנקציות מנהליות ישירות על נושאי המשרה.
פער ה-Shadow AI: כיצד שימוש עובדים ב-ChatGPT חושף את הארגון לקנסות ענק#
בעוד שצוותי אבטחת מידע מתמקדים בחומות אש ובהגנת שרתים, נקודת התורפה הגדולה ביותר בחברות ישראליות היא Shadow AI—שימוש בלתי מבוקר של עובדים במודלי שפה חיצוניים לצורכי עבודה שוטפת.
מפתחים, אנשי תמיכה, מנהלי לקוחות ועורכי דין מדביקים מדי יום: 1. מספרי תעודת זהות ישראליים: מתוך פניות תמיכה ומערכות CRM. 2. נתוני שכר, תלושים ומידע רפואי: לסיכום והערכות ביצועים. 3. מפתחות API וקוד מקור: לאיתור שגיאות בקוד ב-ChatGPT או Claude. 4. דוחות כספיים וטבלאות לקוחות: לצורך ניתוח מהיר וניסוח מענים.
┌────────────────────────────────────────────────────────────────────────┐
│             שרשרת הסיכון של שימוש בלתי מבוקר ב-AI לפי תיקון 13         │
├──────────────────┬──────────────────┬─────────────────┬────────────────┤
│ עובד מעתיק פנייה │ נתונים גולמיים   │ ספק ה-AI הופך   │ התוצאה:         │
│ המכילה ת"ז וטלפון│ נשלחים בענן      │ למעבד משנה      │ הפרת חוק וקנסות │
│ ל-ChatGPT        │ לשרתי ארה"ב     │ ללא הסכם DPA    │ עד 3.2M ש"ח    │
└──────────────────┴──────────────────┴─────────────────┴────────────────┘
ברגע שמידע אישי רגיש נשלח ללא סינון לשרת חיצוני, הארגון שלכם מבצע העברת מידע חוצת גבולות ומכניס ספק צד-שלישי כמעבד משנה (Subprocessor) תחת הוראות הדין.
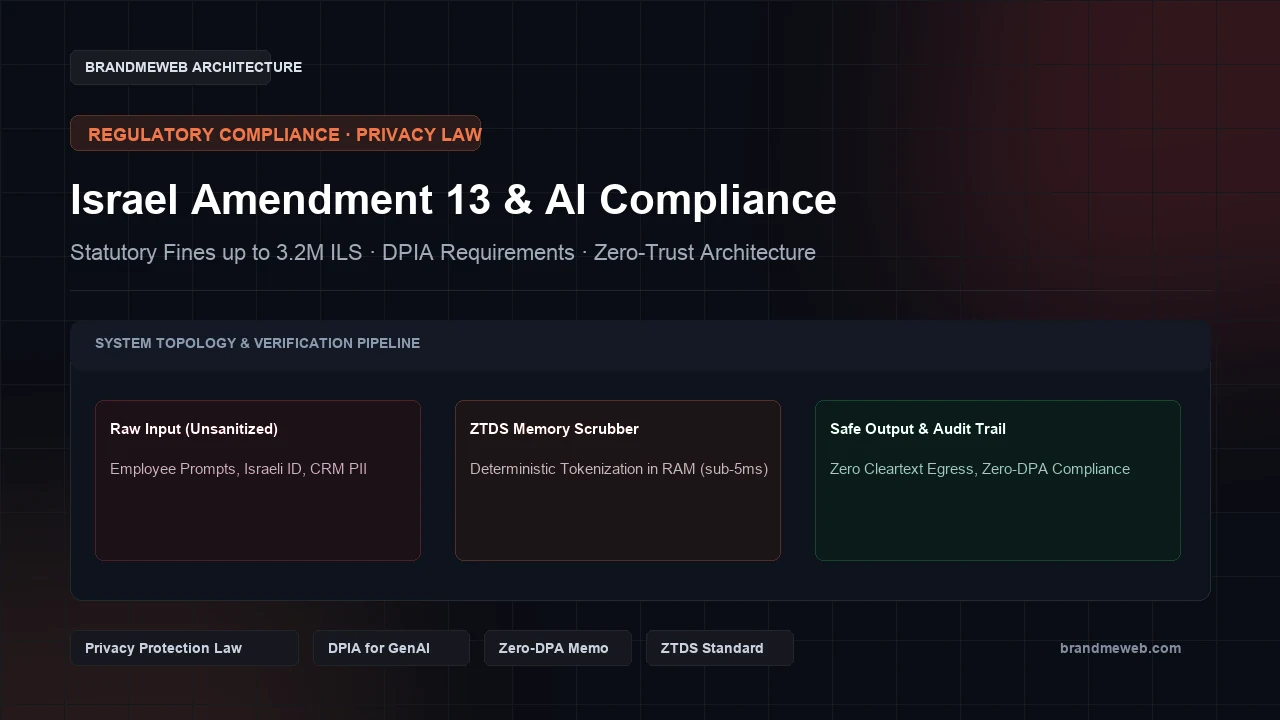
> גם חתימה על הסכם עיבוד מידע (DPA) מול ספק בינה מלאכותית אינה מסירה אחריות במקרה של פריצה לספק. ההגנה הטכנולוגית האמיתית היחידה היא Zero External Egress Prior to Sanitization—חיטוי מוחלט של הנתונים ברמת זיכרון המכשיר לפני שליחת מנות לרשת.
4 עקרונות הברזל של פרוטוקול ZTDS (Zero-Trust Data Sanitization)#
כדי ליהנות מעוצמת מודלי ה-AI מבלי להסתכן בקנסות דרקוניים, חברת BrandMeWeb מיישמת את תקן ZTDS:
- 1עקרון 1: אפס מעבר נתונים גולמיים לרשת (Zero External Egress):
- 2כל טקסט, מסמך או פנייה עוברים טוקניזציה מקומית בזיכרון ה-RAM של הדפדפן. שום מספר ת"ז, כתובת מייל או מפתח סודי אינם יוצאים מהמחשב לרשת ברמת Cleartext.
- 1עקרון 2: טוקניזציה דטרמיניסטית הפיכה (Deterministic Reversible Tokenization):
- 2ישויות רגישות מוחלפות בטוקנים סמנטיים (כדוגמת
[ISRAEL_ID_TOKEN_1]). מודל ה-LLM מבין את מבנה המשפט בצורה מושלמת, בעוד שטבלת ההמרה המקורית שמורה אך ורק בזיכרון המקומי הנדיף.
- 1עקרון 3: בידוד קריפטוגרפי מאומת (Cryptographic Isolation):
- 2מנוע החיטוי פועל בטכנולוגיית WebAssembly מקומית ללא שליחת טלמטריה וללא כתיבה לשרתים חיצוניים.
- 1עקרון 4: סילוק שרשרת מעבדי משנה (Zero-DPA Memo):
- 2מכיוון שהמודל מקבל טוקנים בלבד, ספק ה-AI אינו מקבל נתוני זיהוי אישיים על פי הגדרת החוק. הדבר מבטל לחלוטין את הצורך בהסכמי DPA מורכבים ומעניק חסינות מתביעות שרשרת אספקה.
4 שלבים לביצוע תהליך תאימות טכנולוגי מהיר#
- 1בדיקת פרומפטים חינם בדפדפן:
- 2השתמשו בחינם ב-סורק דליפות המידע של BrandMeWeb. הכלי מנתח את הטקסט ב-RAM מקומי ומציג את רמת הסיכון תוך פחות מ-5ms.
- 1ביצוע ביקורת סנפשוט והנפקת תזכיר Zero-DPA:
- 2הזמינו ביקורת תאימות ופרטיות AI (תיקון 13). בעלות חד-פעמית של 2,500 דולר, הצוות שלנו מבצע מיפוי טכנולוגי של נקודות התורפה, עורך תסקיר DPIA ומנפיק תזכיר משפטי-הנדסי להנהלה.
- 1הטמעת חיטוי נתונים מקומי:
- 2חיבור רכיבי חיטוי זיכרון למערכות הארגון, כלי ה-CRM וסביבות הפיתוח של המהנדסים.
- 1שמירה על רציפות ציות:
- 2ליווי שוטף בעלות 500 דולר לחודש הכולל עדכוני תסקירי DPIA והגנה מפני וקטורי דליפה חדשים.
שאלות נפוצות (FAQ)#
מתי תיקון 13 לחוק הגנת הפרטיות נכנס לתוקף מלא? התיקון אושר בכנסת באוגוסט 2024. שלבי האכיפה והעיצומים הכספיים נכנסים לתוקף החל מאוגוסט 2025 ומתרחבים לאורך 2026. חברות טכנולוגיה מחויבות להיערך טכנולוגית באופן מיידי.
האם חשבון ChatGPT Team או Enterprise פוטר אותנו מתיקון 13? ממש לא. אף על פי ש-OpenAI מתחייבת שלא לאמן מודלים על נתוני חשבונות ארגוניים, המידע מועבר ברשת כטקסט גלוי ונשמר ביומני ניטור (Logs) עד 30 יום. הדבר מהווה העברת מידע לצד שלישי ומחייב תאימות מלאה לחוק.
מהו תזכיר Zero-DPA שמונפק בביקורת? זהו מסמך הסמכה הנדסי-משפטי המאשר כי הודות לחיטוי נתונים מקומי בפרוטוקול ZTDS, שום מידע אישי מזהה אינו חוצה את גבולות הארגון, מה שמבטל חוקית את הדרישה לחתימה על הסכמי מעבדי משנה מורכבים.
מבדק מוכנות לאבטחת בינה מלאכותית וחוק הגנת הפרטיות
סמנו את הבקרות הפעילות בארגונכם כדי לחשב את רמת החשיפה לעיצומים כספיים ולקבל המלצות ארכיטקטורה מיידיות.
חשיפה מיידית לעיצומים כספיים עד 5% מהמחזור
אין בקרות מיסוך מקומיות או סקר השפעה מתועד. כל קלט עובדים ל-ChatGPT מהווה הפרה פוטנציאלית.