נקודת התורפה החדשה של צוותי הפיתוח: הזרקת קונטקסט בלתי מבוקרת#
סביבת העבודה של מתכנתים עברה מהפכה. כלים כמו Cursor, Windsurf ו-Claude Desktop הפכו מעוזרי השלמת קוד פשוטים לסוכנים אוטונומיים המסוגלים לשכתב קבצים שלמים.
כדי להפיק תוצאות מדויקות, הכלים הללו מבצעים איסוף קונטקסט אוטומטי מכל סביבת העבודה שלכם:
- אינדוקס מלא של כל הקבצים בריפוזיטורי.
- סריקת קובצי הגדרות וסביבה רגישים (.env, .env.local).
- שליחת שינויי git diff, הודעות שגיאה ומבני טבלאות ממסדי נתונים ישירות לשרתי ענן של ספקיות AI.
במרדף אחר מהירות פיתוח, מהנדסים מייצרים מדי יום דליפות מידע קריטיות מבלי לשים לב.
מפתח המנסה לפתור שגיאת אותנטיקציה עשוי לשלוח בשאלה פשוטה: 1. מפתחות Supabase Service Role וטוקני JWT: המאפשרים עקיפה מוחלטת של אבטחת מסד הנתונים. 2. מחרוזות חיבור למסדי נתונים בייצור: כולל שמות משתמשים וסיסמאות. 3. נתוני אמת של לקוחות מתוך לוגים: מספרי ת"ז ישראליים, טלפונים ומיילים.
> ללא הגדרת קובץ התעלמות ייעודי, מנועי האינדוקס של סביבות הפיתוח סורקים באופן שגרתי קובצי קונפיגורציה. שאלה תמימה כמו *"למה השאילתה הזו נכשלת?"* עלולה לשלוח את מפתחות הייצור שלכם לענן.
סכנות האבטחה בפרוטוקול Model Context Protocol (MCP)#
האימוץ הנרחב של תקן MCP (Model Context Protocol) החמיר את הבעיה באופן משמעותי.
תקן MCP מאפשר לסוכני בינה מלאכותית ב-Cursor או Claude Desktop לתקשר ישירות עם כלים מקומיים: - ביצוע שאילתות ישירות מול מסדי נתונים כמו PostgreSQL או Supabase. - קריאת קוד מ-GitHub וגישה לפניות ב-Jira או Slack.
┌────────────────────────────────────────────────────────────────────────┐
│                     לולאת החשיפה הבלתי מסוננת של סוכני MCP             │
├──────────────────┬──────────────────┬─────────────────┬────────────────┤
│ סוכן ה-AI שואל:  │ כלי ה-MCP מריץ   │ השאילתה מחזירה  │ הסוכן משדר את  │
│ 'מצא חשבוניות    │ שאילתה ישירה     │ שורות לקוח עם   │ המידע הגולמי   │
│ אחרונות של יוסי' │ מול מסד הנתונים  │ ת"ז וטלפונים    │ לענן ה-LLM!    │
└──────────────────┴──────────────────┴─────────────────┴────────────────┘
כאשר סוכן ה-AI מפעיל כלי MCP מול מסד נתונים, התוצאה הגולמית מוזרקת בחזרה לתוך חלון הפרומפט ללא שום סינון. אם השאילתה החזירה 50 שורות של פרטי לקוחות, כל ה-50 נשלחות מיד לענן הספק.
ארכיטקטורת שער MCP מקומי ומבודד (Air-Gapped Gateway)#
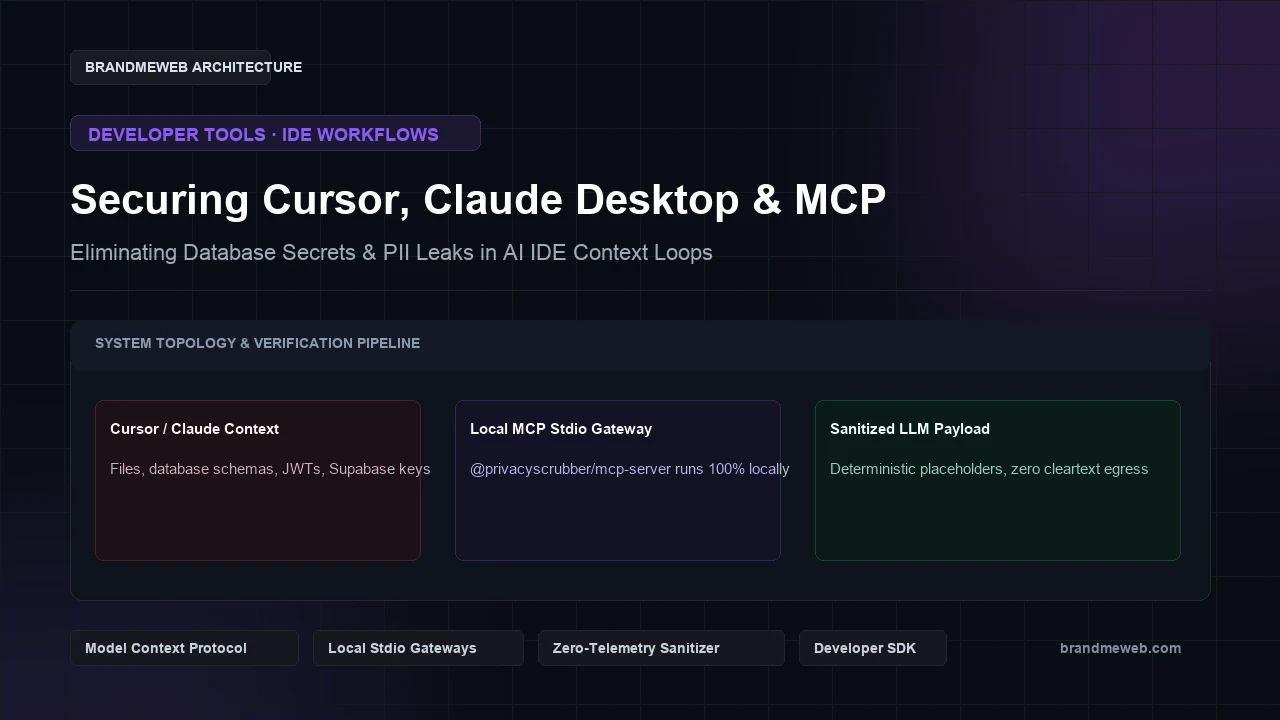
כדי לאפשר למפתחים להמשיך לעבוד במהירות מקסימלית מבלי לסכן את החברה, BrandMeWeb מיישמת את פרוטוקול ZTDS באמצעות שער MCP מקומי:
סביבת הפיתוח (Cursor / Claude Desktop)
          │
          ▼
שער MCP מקומי לחיטוי נתונים ב-RAM (@privacyscrubber/mcp-server)
          │  זיהוי תבניות בזיכרון מקומי בפחות מ-5ms
          │  החלפת מפתחות, סיסמאות ות"ז בטוקנים סמנטיים
          ▼
שרת הענן של מודל השפה (Anthropic / OpenAI)
מאפייני השער המקומי: 1. אפס מעבר מידע לרשת (Zero Network Egress): השער רץ בתהליך מקומי (stdio) על המחשב ללא פתיחת פורטים וללא שידור טלמטריה לענן. 2. טוקניזציה דטרמיניסטית: מפתחות API ומספרי ת"ז מוחלפים בתוויות סמנטיות, מה שמאפשר למודל להבין את הלוגיקה מבלי לראות את הערך הסודי. 3. שחזור מקומי: בעת קבלת הקוד המתוקן, הערכים משוחזרים מקומית במחשב המפתח.
4 צעדים לאבטחת צוות הפיתוח תוך 15 דקות#
- 1איתור חשיפות קוד קיימות:
- 2בדקו קטעי קוד ושגיאות ב-סורק דליפות המידע של BrandMeWeb.
- 3הגדרת קובץ .cursorignore:
- 4הוסיפו קובץ התעלמות בתיקיית השורש של הפרויקט:
.env*
*.pem
*.key
**/credentials*
**/logs/**
- 1הגדרת שרת MCP מקומי:
- 2הוסיפו לקובץ ההגדרות של ה-IDE את מנוע החיטוי המקומי:
{
  "mcpServers": {
    "privacy-scrubber": {
      "command": "npx",
      "args": ["-y", "@privacyscrubber/mcp-server"]
    }
  }
}- 1תיאום ביקורת הנדסית:
- 2הזמינו ביקורת תאימות ופרטיות AI כדי לקבל תזכיר Zero-DPA והסמכה רשמית.