Фатальная уязвимость промежуточных серверов в DLP#
Масштабные утечки в цепочках поставок, включая инцидент с прокси-серверами LiteLLM, привели к компрометации терабайтов конфиденциальных API-ключей и промптов.
Этот прецедент доказал фундаментальное правило: нельзя построить Zero Trust через промежуточный прокси-сервер.
> Серверные решения требуют отправки немодифицированных персональных данных на стороннюю инфраструктуру до начала маскирования. При взломе прокси все конфиденциальные промпты оказываются в руках злоумышленников.
Почему 100% Client-Side санитайзинг — единственная надежная защита#
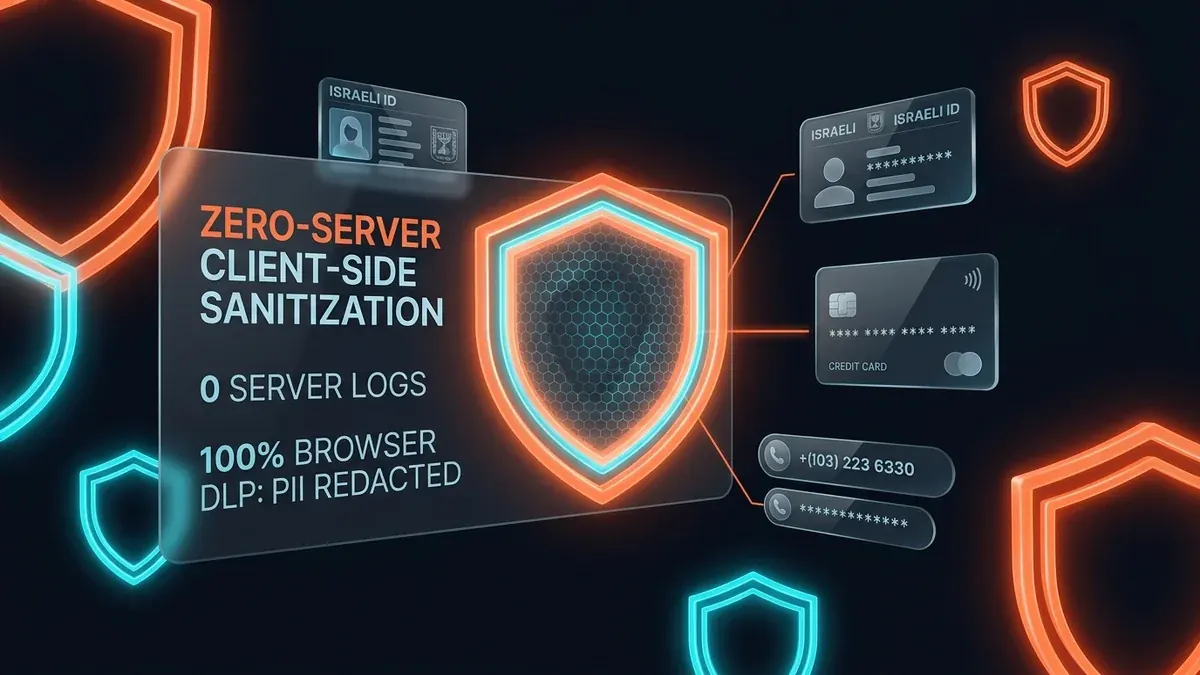
- 1Ноль исходящих пакетов: Privacy Scrubber запускает более 20 моделей распознавания сущностей прямо в оперативной памяти браузера или локальном MCP-сервере.
- 2Обратимая локальная токенизация: конфиденциальные данные заменяются токенами
[CLIENT_ID_1]до отправки в сеть, а в ответе ИИ локально восстанавливаются исходные значения. - 3Соответствие регуляторным нормам: сырые персональные данные никогда не покидают устройство, что гарантирует соблюдение GDPR, HIPAA и SOC 2.
Две среды окружения: локальная IDE против продакшн-бэкенда#
1. IDE Environment: бесплатный локальный MCP-сервер (Cursor, Windsurf, Claude Desktop) Локальные ИИ-ассистенты программирования требуют доступа к коду, но передача незамаскированных паролей, API-токенов и баз данных во внешние нейросети создает огромные юридические риски.
Подключите 100% бесплатный локальный in-memory MCP-сервер с нулевой настройкой и нулевой передачей в облако (0ms задержка):
// Добавьте в .cursor/mcp.json или claude_desktop_config.json
{
  "mcpServers": {
    "privacyscrubber": {
      "command": "npx",
      "args": ["-y", "@privacyscrubber/mcp-server"]
    }
  }
}
2. Backend Runtime Environment: Developer SDK (@privacyscrubber/sdk) Для Node.js, Next.js и RAG-пайплайнов официальный `@privacyscrubber/sdk` предоставляет прозрачный in-memory middleware без задержек сети (<1мс):
import OpenAI from "openai";
import { wrapOpenAI } from "@privacyscrubber/sdk";

// Оборачиваем клиент OpenAI — промпты маскируются в RAM до отправки в сеть
const openai = wrapOpenAI(new OpenAI({ apiKey: process.env.OPENAI_API_KEY }));

const completion = await openai.chat.completions.create({
  model: "gpt-4o",
  messages: [{ role: "user", content: "Проверь налоговый отчет: Иванов И.И. ИНН 770123456789" }],
});> Безопасность должна внедряться на уровне создания данных. Начните бесплатно с локального MCP в вашей IDE и лимитированного триала Developer SDK до масштабирования на Enterprise TEAMS ($99/mo) и заказные изолированные MCP-шлюзы.