Регуляторная реформа: что IT-компании должны знать о Поправке 13#
Сфера защиты персональных данных в Израиле переживает крупнейшую трансформацию за последние сорок лет. Принятие Кнессетом Поправки 13 к Закону о защите частной жизни (5741-1981) с планомерным вступлением в силу в 2025–2026 годах окончательно переводит израильское законодательство от устаревших декларативных норм к жесткой модели принудительного исполнения, максимально приближенной к европейскому регламенту GDPR.
Для технологических компаний, SaaS-платформ, агентств и стартапов, оперирующих в Израиле или обрабатывающих данные израильских граждан, комплаенс перестал быть формальной галочкой.
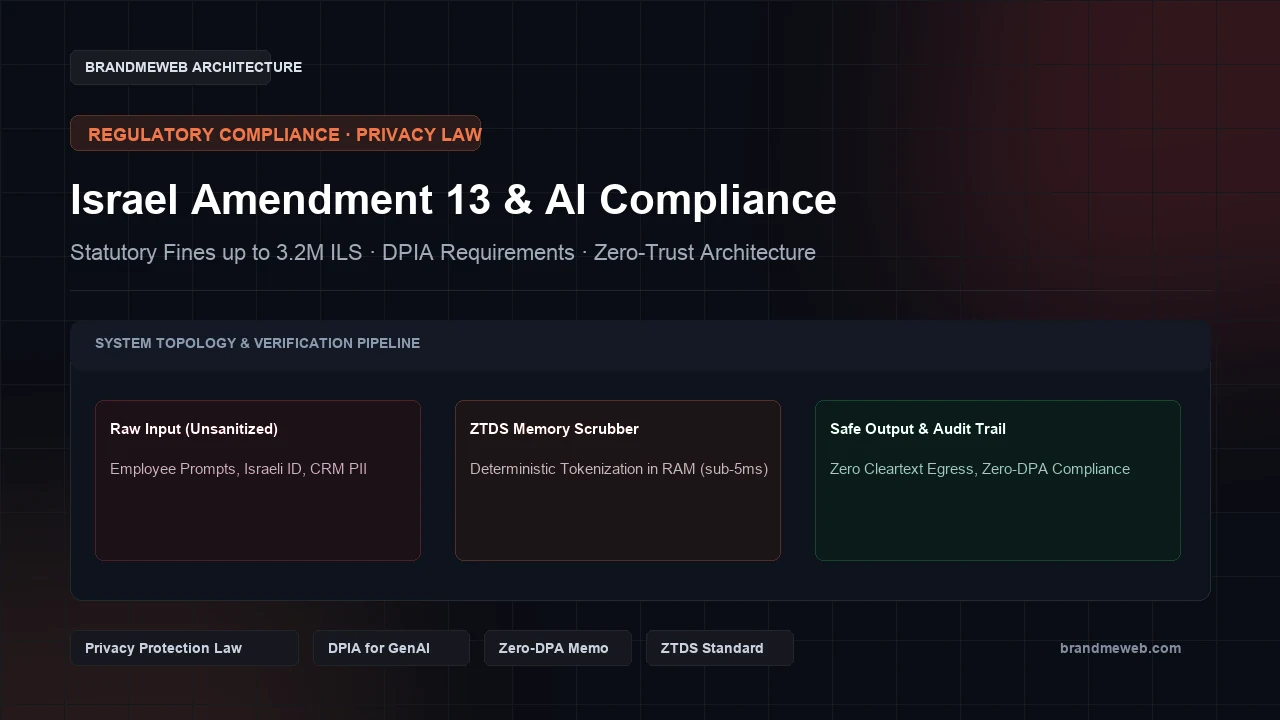
Ключевые изменения Поправки 13: - Многомиллионные административные штрафы: Управление по защите частной жизни (PPA) получило право налагать прямые штрафы на сумму свыше 3.2 млн шекелей за нарушение правил обработки персональных данных, включая персональную ответственность топ-менеджеров. - Компенсация без необходимости доказывать ущерб: Субъекты данных имеют право взыскать через суд до 10,000 шекелей за каждое нарушение закона без необходимости подтверждать факт причинения реального материального ущерба. - Обязательное назначение DPO (Data Protection Officer): Организации, обрабатывающие конфиденциальные биометрические, медицинские, финансовые или поведенческие данные, обязаны назначить сертифицированного офицера по защите данных с прямым подчинением совету директоров. - Обязательная оценка воздействия на приватность (DPIA): Внедрение алгоритмов машинного обучения, автоматизированного профилирования и систем генеративного ИИ требует проведения и документирования детального аудита DPIA до запуска в продакшн.
> В соответствии с Поправкой 13 руководители и члены совета директоров не могут переложить ответственность исключительно на юридическое лицо. В случае утечек, возникших из-за отсутствия технических мер защиты, регулятор вправе налагать персональные санкции на должностных лиц.
Угроза Shadow AI: как сотрудники создают колоссальные риски для компании#
В то время как отделы кибербезопасности защищают сетевой периметр, главной уязвимостью израильских IT-компаний стал Shadow AI—неконтролируемая отправка сотрудниками рабочих данных в сторонние нейросети.
Разработчики, специалисты службы поддержки, юристы и маркетологи ежедневно копируют в веб-интерфейсы ChatGPT и Claude: 1. Номера израильских удостоверений личности (Теудат Зеут): из тикетов поддержки и CRM. 2. Финансовые отчеты, расчеты зарплат и медицинские данные: для быстрой аналитики и структурирования. 3. Исходный код, токены доступа и ключи API: для отладки ошибок в коде. 4. Персональные карточки клиентов: для составления коммерческих предложений.
┌────────────────────────────────────────────────────────────────────────┐
│               ЦЕПОЧКА УТЕЧКИ ДАННЫХ ПРИ ИСПОЛЬЗОВАНИИ CHATGPT          │
├──────────────────┬──────────────────┬─────────────────┬────────────────┤
│ Сотрудник вводит │ Данные уходят    │ OpenAI становится│ Юридическое    │
│ номер Теудат     │ в открытом виде  │ субобработчиком │ последствие:   │
│ Зеут в ChatGPT   │ на сервер в США  │ без договора DPA│ Штраф до 3.2M ₪│
└──────────────────┴──────────────────┴─────────────────┴────────────────┘
В тот момент, когда конфиденциальные данные отправляются на внешние серверы, компания совершает трансграничную передачу данных и подключает стороннего поставщика в качестве субобработчика (Subprocessor) без надлежащего оформления.
> Даже заключение стандартного соглашения об обработке данных (DPA) с провайдером ИИ не снимает с компании ответственности в случае утечки у подрядчика. Единственная математически надежная защита—это Zero External Egress Prior to Sanitization: локальная санитизация данных в оперативной памяти до отправки в сеть.
4 инварианта стандарта ZTDS (Zero-Trust Data Sanitization)#
Для безопасного использования систем искусственного интеллекта без юридических рисков BrandMeWeb внедряет открытый стандарт ZTDS:
- 1Инвариант 1: Нулевая передача несанитизированных данных (Zero External Egress):
- 2Любой входящий текст или документ проходит детерминированную токенизацию в оперативной памяти устройства. Ни один номер удостоверения личности, телефон или email не покидает клиент в открытом виде.
- 1Инвариант 2: Детерминированная обратимая токенизация (Reversible Tokenization):
- 2Чувствительные сущности заменяются контекстными токенами (например,
[ISRAEL_ID_TOKEN_1]). Нейросеть сохраняет логику рассуждений, а таблица соответствий остается только в защищенной памяти клиента.
- 1Инвариант 3: Криптографическая изоляция (Cryptographic Isolation):
- 2Модуль санитизации выполняется в изолированной среде WebAssembly без отправки телеметрии и без сохранения данных в облаке.
- 1Инвариант 4: Исключение цепочки субобработчиков (Zero-DPA Memo):
- 2Поскольку провайдер ИИ получает только анонимные токены, он не обрабатывает персональные данные по смыслу закона. Это исключает необходимость подписания сложных соглашений DPA и защищает компанию от вторичной ответственности.
4 шага к полному комплаенсу за 48 часов#
- 1Проверьте промпты в браузере бесплатно:
- 2Воспользуйтесь Сканером утечек данных в ИИ от BrandMeWeb. Инструмент анализирует текст в оперативной памяти за 5 миллисекунд без передачи на сервер.
- 1Закажите инженерный экспресс-аудит:
- 2Оформите Аудит соответствия Поправке 13 и приватности ИИ. За фиксированные $2,500 наша команда проведет картирование рисков, подготовит отчет DPIA и выдаст юридический меморандум Zero-DPA.
- 1Внедрите локальные шлюзы санитизации:
- 2Интегрируйте готовые модули токенизации в рабочий процесс разработчиков и сотрудников службы поддержки.
- 1Обеспечьте непрерывный контроль:
- 2Подключите регулярный мониторинг за $500 в месяц для актуализации оценки DPIA и защиты от новых векторов утечек.
Часто задаваемые вопросы (FAQ)#
Когда Поправка 13 вступает в полную юридическую силу? [Поправка 13](/ru/services/ai-compliance-privacy-audit) была принята Кнессетом в августе 2024 года. Основные механизмы принудительного исполнения и финансовые санкции вступают в силу в августе 2025 года и выходят на полную мощность в 2026 году.
Защищает ли корпоративная подписка ChatGPT Enterprise от нарушений закона? Нет. Хотя OpenAI заявляет о запрете обучения моделей на данных Enterprise-пользователей, сами промпты передаются по сети в открытом виде и сохраняются в логах мониторинга безопасности до 30 дней. Это квалифицируется как трансграничная передача персональных данных.
Что представляет собой меморандум Zero-DPA? Меморандум Zero-DPA—это официальное инженерно-юридическое заключение, подтверждающее, что благодаря локальной токенизации ZTDS персональные данные не попадают к сторонним провайдерам ИИ, что освобождает компанию от необходимости заключения соглашений с субобработчиками.
Чек-лист готовности к Поправке 13 и защите данных в ИИ
Отметьте внедренные меры безопасности для расчета индекса рисков и получения рекомендаций по архитектуре ZTDS.
Прямой риск штрафов до 5% оборота по Поправке 13
Отсутствует защита от утечек и DPIA. Любой ввод PII сотрудниками подлежит взысканиям.