Новая слепая зона: бесконтрольная инъекция контекста в AI IDE#
Рабочий процесс инженера кардинально изменился. Такие инструменты, как Cursor, Windsurf, GitHub Copilot и Claude Desktop, эволюционировали из простых автокомплитеров кода в автономных агентов разработки.
Для качественной генерации кода и рефакторинга современные среды выполняют автоматический сбор контекста:
- Сканируют и индексируют файлы репозитория.
- Считывают конфигурационные файлы (.env, .env.local, config.json).
- Добавляют в контекстный промпт диффы git, дампы терминала, схемы баз данных и логи ошибок, передавая их напрямую на серверы поставщиков моделей.
В погоне за продуктивностью разработчики неосознанно создают критические бреши в безопасности компании.
Отлаживая ошибку в Cursor или Claude Desktop, разработчик может отправить в запросе: 1. Ключи доступа к базам данных и токены Supabase Service Role: открывающие полный административный доступ к данным. 2. Реальные строки подключения к продакшн-базам: с логинами и паролями. 3. Персональные данные пользователей из логов ошибок: номера израильских удостоверений личности, телефоны и email.
> Фоновые индексаторы AI IDE по умолчанию считывают локальные конфигурационные файлы, если они не внесены в специализированный список исключений. Обычный вопрос вроде *«Почему падает этот запрос?»* может передать ваши секреты в облако.
Риски безопасности протокола Model Context Protocol (MCP)#
Внедрение стандарта Model Context Protocol (MCP) от Anthropic увеличило масштаб этой проблемы.
Протокол MCP позволяет агентам в Cursor или Claude Desktop взаимодействовать с локальными базами данных и сервисами: - Выполнять прямые SQL-запросы к PostgreSQL и Supabase. - Считывать задачи из GitHub, Jira и каналы Slack.
┌────────────────────────────────────────────────────────────────────────┐
│                   ПЕТЛЯ УТЕЧКИ ДАННЫХ ПРИ ВЫЗОВАХ MCP                  │
├──────────────────┬──────────────────┬─────────────────┬────────────────┤
│ Агент запрашивает│ Инструмент MCP   │ Запрос возвращает│ Агент шлет     │
│ данные по счетам │ делает прямой    │ строки с PII    │ эти данные     │
│ клиента          │ запрос к БД      │ клиентов и т"з  │ в облачный API!│
└──────────────────┴──────────────────┴─────────────────┴────────────────┘
Когда агент выполняет инструмент MCP к базе данных, полученный ответ без какой-либо фильтрации попадает в контекст промпта. Если база вернула 50 строк с телефонами и адресами клиентов, все они мгновенно отправляются во внешний облачный сервис.
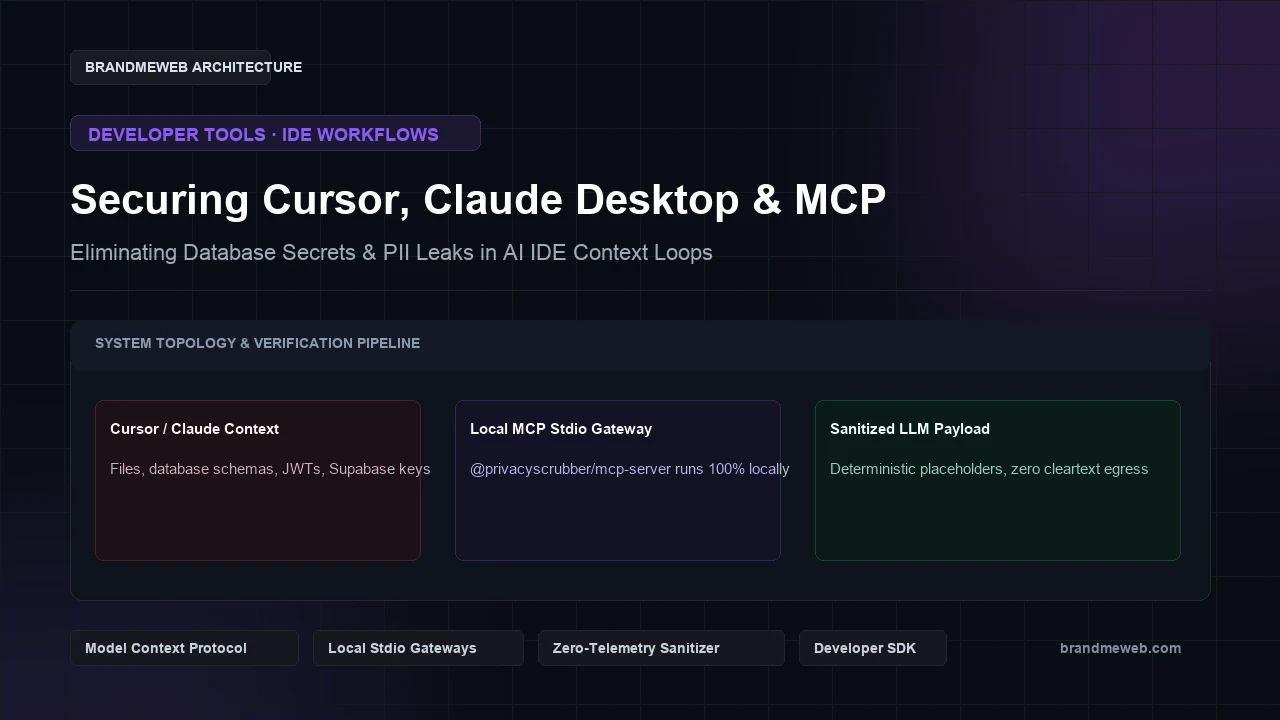
Архитектура изолированного локального шлюза MCP#
Для сохранения высокой скорости разработки без риска утечки данных BrandMeWeb применяет протокол ZTDS в виде локального шлюза MCP:
Среда разработки (Cursor / Claude Desktop)
          │
          ▼
Локальный шлюз MCP (@privacyscrubber/mcp-server)
          │  Обработка в оперативной памяти без сети (<5ms)
          │  Замена ключей, паролей и PII на токены
          ▼
Облачный провайдер модели (Anthropic / OpenAI)
Преимущества локального шлюза: 1. Нулевая передача в сеть (Zero Network Egress): Шлюз работает как локальный процесс stdio на компьютере разработчика без сетевых сокетов и без передачи телеметрии. 2. Детерминированная токенизация: Ключи API и данные пользователей заменяются семантическими токенами, что позволяет модели понимать структуру кода без доступа к секретам. 3. Локальное восстановление: При получении исправленного кода токены заменяются на исходные значения локально.
4 шага по защите команды разработки за 15 минут#
- 1Проверьте промпты разработчиков:
- 2Протестируйте фрагменты кода и конфигураций в Сканере утечек данных в ИИ.
- 3Создайте файл .cursorignore:
- 4Добавьте в корень репозитория файл со списком исключений:
.env*
*.pem
*.key
**/credentials*
**/logs/**
- 1Настройте локальный MCP-шлюз:
- 2Добавьте локальный модуль санитизации в конфигурацию IDE:
{
  "mcpServers": {
    "privacy-scrubber": {
      "command": "npx",
      "args": ["-y", "@privacyscrubber/mcp-server"]
    }
  }
}- 1Закажите инженерный аудит:
- 2Пройдите Аудит соответствия Поправке 13 и приватности ИИ для получения меморандума Zero-DPA.